An ninh mạng không còn là trách nhiệm riêng của bộ phận IT. Mỗi nhân viên khi mở email, chia sẻ tệp, truy cập ứng dụng doanh nghiệp hay xử lý thông tin khách hàng đều góp phần bảo vệ tổ chức.
Trong khi doanh nghiệp đầu tư vào tường lửa, giải pháp bảo vệ thiết bị đầu cuối và các công nghệ bảo mật khác, tội phạm mạng vẫn tìm cách khai thác một yếu tố khó kiểm soát hơn: hành vi của con người.
Một email lừa đảo được ngụy trang tinh vi, một hóa đơn giả mạo hay tin nhắn khẩn cấp giả danh cấp quản lý đều có thể dẫn đến sự cố an ninh với những hậu quả nghiêm trọng. Một tài khoản bị xâm nhập có thể khiến thông tin mật bị lộ, hoạt động kinh doanh bị gián đoạn hoặc gây thiệt hại tài chính.
Không phải mọi cuộc khủng hoảng an ninh mạng đều bắt đầu từ một cuộc tấn công tinh vi. Đôi khi, sự cố lại xuất phát từ một cuộc trao đổi công việc thường ngày.
Nhân viên có thể vô tình gửi tài liệu nội bộ cho nhầm người nhận, để lộ thông tin mật trong lúc chia sẻ màn hình tại cuộc họp hoặc đưa dữ liệu kinh doanh nhạy cảm vào một công cụ AI chưa được doanh nghiệp phê duyệt khi tìm kiếm sự hỗ trợ cho công việc. Những thông tin vốn chỉ dành cho nội bộ có thể rơi vào tay người không có thẩm quyền, kéo theo những rủi ro vượt xa sai sót ban đầu.
Tùy thuộc vào tính chất thông tin bị lộ, hậu quả có thể bao gồm tranh chấp hợp đồng, thiệt hại tài chính, vấn đề tuân thủ quy định, ảnh hưởng đến quan hệ khách hàng hoặc tổn hại uy tín doanh nghiệp. Một sơ suất tưởng chừng nhỏ có thể leo thang thành khủng hoảng nghiêm trọng nếu không được phát hiện hoặc xử lý kịp thời.
Nhân viên được trang bị kiến thức và nhận thức về an ninh mạng có thể giúp ngăn chặn các sự cố leo thang thành khủng hoảng doanh nghiệp. Bằng cách nhận diện dấu hiệu bất thường, xử lý thông tin có trách nhiệm và kịp thời báo cáo các hoạt động đáng ngờ hoặc sự cố tiết lộ dữ liệu ngoài ý muốn, nhân viên trở thành một mắt xích quan trọng trong hệ thống phòng thủ của tổ chức.
Đó là lý do Đào tạo Nhận thức An ninh mạng (Security Awareness Training – SAT) không đơn thuần là một hoạt động đào tạo của bộ phận IT. Đây còn là khoản đầu tư cho công tác phòng ngừa rủi ro, duy trì hoạt động kinh doanh và nâng cao khả năng ứng phó, phục hồi của doanh nghiệp.
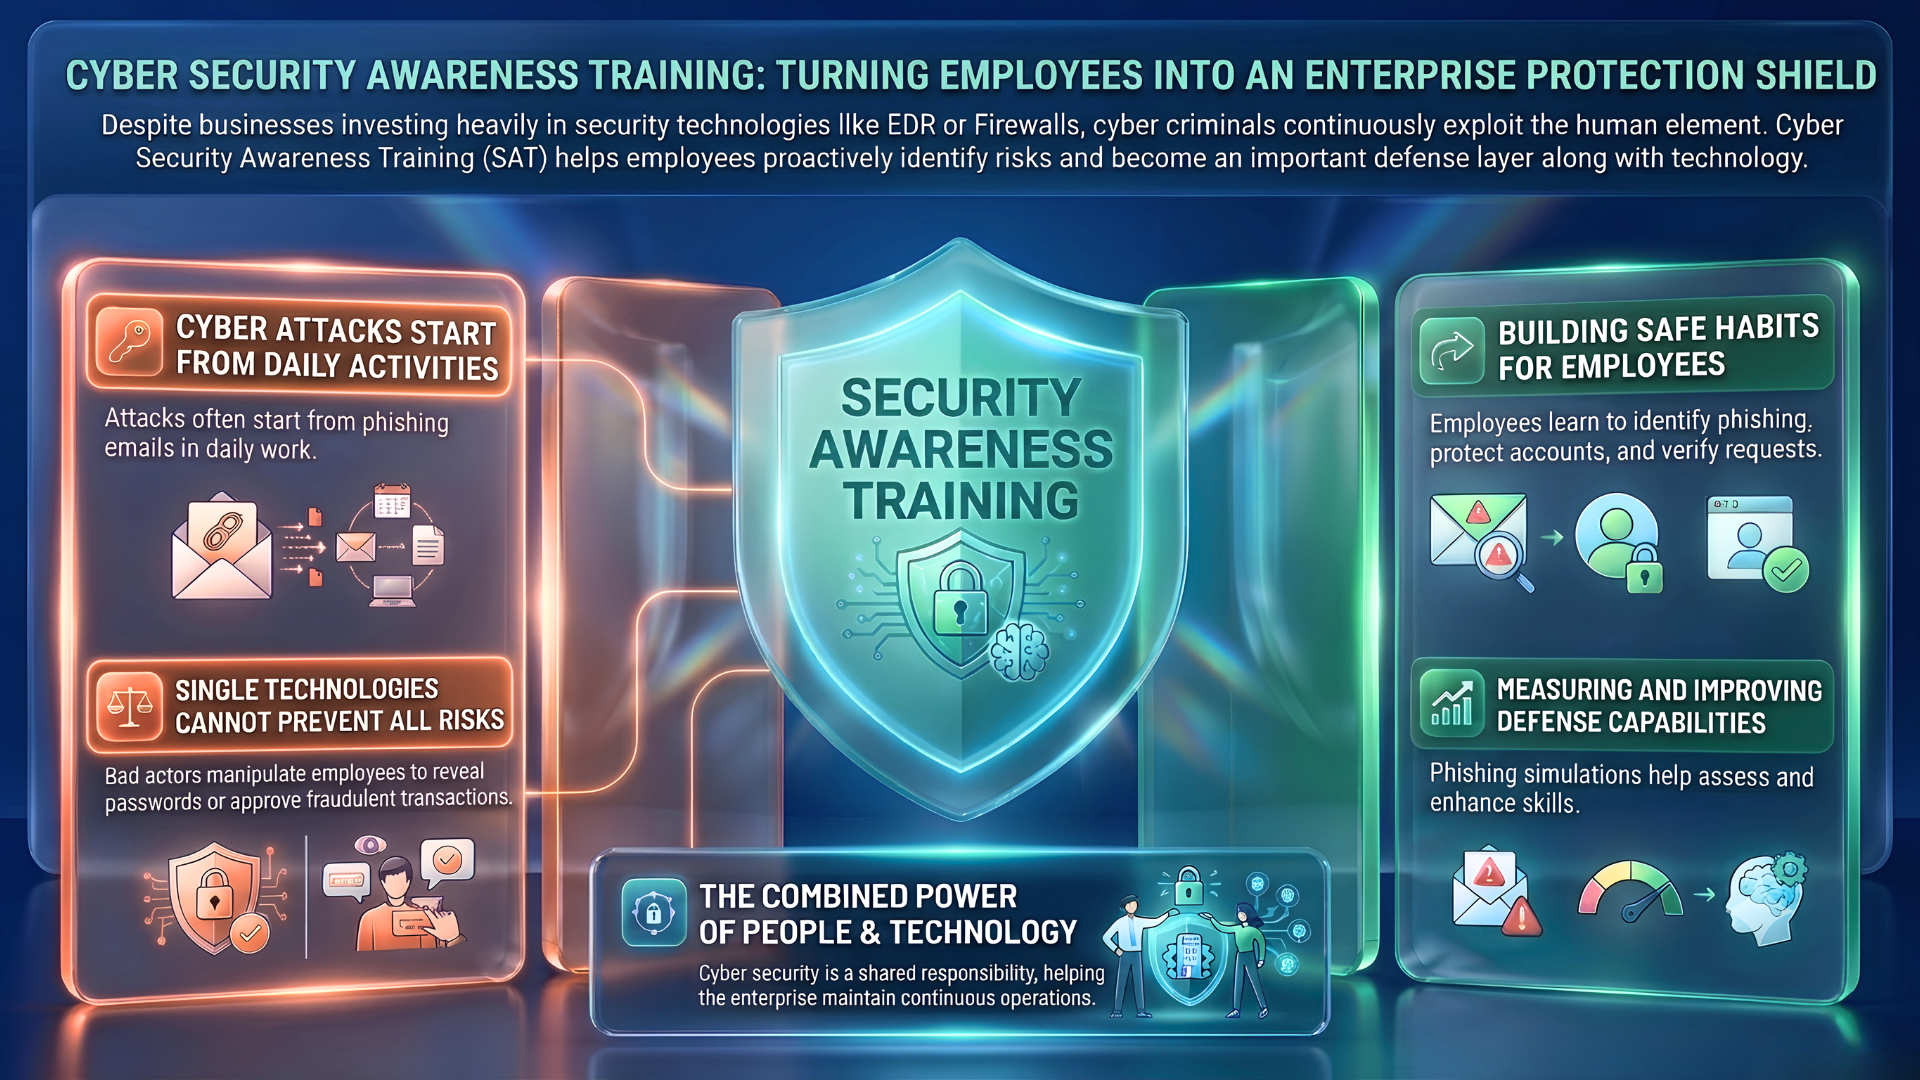
1. Các mối đe dọa an ninh mạng thường bắt đầu từ những hoạt động thường ngày
Nhiều cuộc tấn công mạng bắt đầu từ những trao đổi công việc quen thuộc. Nhân viên có thể nhận được email trông giống như được gửi từ nhà cung cấp, khách hàng, đồng nghiệp hoặc cấp quản lý. Nội dung email có thể yêu cầu mở tệp đính kèm, xác minh tài khoản, cập nhật thông tin thanh toán hoặc phản hồi một yêu cầu khẩn cấp.
Khi phải xử lý nhiều công việc cùng lúc hoặc chịu áp lực về thời gian, nhân viên rất dễ bỏ qua những dấu hiệu bất thường.
Ví dụ, một nhân viên nhận được hóa đơn giả mạo từ nhà cung cấp và vô tình nhập thông tin đăng nhập Microsoft 365 vào một trang web giả. Kẻ tấn công có thể sử dụng thông tin này để tìm cách truy cập email doanh nghiệp, thu thập dữ liệu nhạy cảm hoặc giả danh nhân viên đó để tiếp tục nhắm đến những đồng nghiệp khác.
Rủi ro cũng có thể phát sinh ngay trong quá trình phối hợp công việc bình thường. Một nhân viên đang thảo luận về dự án có thể đính kèm báo cáo nội bộ vào email gửi ra bên ngoài mà không kiểm tra người nhận, cấp quyền truy cập quá rộng cho một tệp dùng chung hoặc tiết lộ thông tin mật trong cuộc trao đổi với người không có thẩm quyền.
SAT giúp nhân viên nhận diện email đáng ngờ, xác minh các yêu cầu bất thường qua kênh liên lạc đáng tin cậy, kiểm tra quyền chia sẻ tệp và cân nhắc kỹ trước khi nhấp vào liên kết lạ hoặc tiết lộ thông tin nhạy cảm.
Nhân viên phát hiện và báo cáo mối đe dọa hoặc sự cố lộ dữ liệu càng sớm, doanh nghiệp càng có cơ hội xử lý kịp thời trước khi tình hình trở nên nghiêm trọng hơn.
2. Chỉ dựa vào công nghệ là chưa đủ
Các giải pháp như Endpoint Detection & Response (EDR) giúp phát hiện, điều tra và phản ứng với những hoạt động đáng ngờ trên thiết bị doanh nghiệp. Tường lửa, bảo mật email và xác thực đa yếu tố (MFA) cũng góp phần tạo thêm các lớp bảo vệ.
Tuy nhiên, không có giải pháp bảo mật đơn lẻ nào có thể loại bỏ hoàn toàn mọi rủi ro. Một số cuộc tấn công dựa vào việc thao túng tâm lý nhân viên để họ tự nguyện cung cấp thông tin đăng nhập, phê duyệt giao dịch gian lận hoặc cấp quyền truy cập vào dữ liệu nhạy cảm. Những sự cố khác lại xuất phát từ việc vô tình tiết lộ thông tin, chứ không nhất thiết do hành vi tấn công có chủ đích.
SAT bổ trợ cho các biện pháp bảo vệ kỹ thuật bằng cách giúp nhân viên hiểu rõ rủi ro trong công việc hằng ngày, từ cách xử lý thông tin, trao đổi với người khác đến việc sử dụng các công cụ số.
Công nghệ giúp phát hiện và ứng phó với các mối đe dọa. Nhận thức của nhân viên giúp giảm nguy cơ thực hiện những hành động thiếu an toàn hoặc vô tình làm lộ dữ liệu, gây ảnh hưởng đến doanh nghiệp.
Khi con người và công nghệ phối hợp hiệu quả, doanh nghiệp sẽ có sự chuẩn bị tốt hơn để phòng ngừa sự cố, hạn chế tác động và duy trì hoạt động kinh doanh liên tục.
3. Xây dựng thói quen an toàn trong toàn doanh nghiệp
SAT hiệu quả không chỉ dừng lại ở một buổi thuyết trình hoặc lời nhắc nhở hằng năm về việc cẩn trọng khi sử dụng Internet. Mục tiêu là giúp nhân viên hình thành những thói quen thực tế có thể áp dụng trong công việc mỗi ngày.
Các nội dung trọng tâm bao gồm:
Phát hiện địa chỉ người gửi đáng ngờ, liên kết giả mạo, tệp đính kèm bất thường và những yêu cầu thiếu hợp lý.
Sử dụng mật khẩu mạnh, không dùng chung mật khẩu giữa các dịch vụ và kích hoạt MFA khi có thể.
Bảo vệ thông tin mật, kiểm tra người nhận và quyền chia sẻ tệp, tránh vô tình làm lộ dữ liệu.
Kiểm tra lại những thay đổi về thông tin thanh toán hoặc chỉ đạo khẩn cấp thông qua kênh liên lạc đáng tin cậy.
Biết cách xử lý và liên hệ với ai khi phát hiện dấu hiệu bất thường hoặc vô tình chia sẻ sai thông tin.
Hiểu rõ rủi ro khi đưa thông tin kinh doanh nhạy cảm vào các ứng dụng hoặc nền tảng AI chưa được doanh nghiệp phê duyệt.
Khi những thực hành này trở thành thói quen, nhân viên sẽ chủ động hơn trong việc nhận diện rủi ro và phản ứng phù hợp, qua đó giảm thiểu những nguy cơ có thể phòng tránh trong toàn tổ chức.
4. Biến nhận thức an ninh mạng thành những cải thiện có thể đo lường
Doanh nghiệp không nên chỉ dựa vào giả định rằng nhân viên đã biết cách bảo vệ mình trên môi trường số. Thay vào đó, cần có phương pháp đánh giá xem kiến thức về an ninh mạng có thực sự chuyển hóa thành hành vi an toàn hơn hay không.
Các chương trình SAT có thể kết hợp những bài kiểm tra mô phỏng phishing, bài đánh giá kiến thức và báo cáo tiến độ định kỳ để đo lường cách nhân viên phản ứng trước các mối đe dọa tiềm ẩn.
Những dữ liệu này giúp doanh nghiệp xác định các lỗ hổng kiến thức phổ biến, triển khai đào tạo có trọng tâm và theo dõi sự tiến bộ theo thời gian.
Một số chỉ số hữu ích bao gồm tỷ lệ nhân viên nhấp vào liên kết trong email phishing mô phỏng, tỷ lệ báo cáo email đáng ngờ, tỷ lệ hoàn thành đào tạo và thời gian từ khi phát hiện đến khi báo cáo mối đe dọa hoặc sự cố tiết lộ dữ liệu ngoài ý muốn.
Mục tiêu không phải là đổ lỗi cho nhân viên khi xảy ra sai sót. Điều quan trọng là hiểu rõ những điểm cần cải thiện, cung cấp hướng dẫn phù hợp và liên tục nâng cao khả năng nhận diện, ứng phó với rủi ro an ninh mạng của tổ chức.
5. Xây dựng văn hóa an ninh mạng với trách nhiệm chung
Hành động của một nhân viên có thể ảnh hưởng đến toàn bộ tổ chức. Ngược lại, một nhân viên nhận ra email đáng ngờ, đặt câu hỏi trước một yêu cầu bất thường hoặc phát hiện thông tin mật đã được chia sẻ nhầm người cũng có thể góp phần ngăn chặn một sự cố nghiêm trọng hơn.
Xây dựng đội ngũ có nhận thức về an ninh mạng đồng nghĩa với việc tạo ra môi trường làm việc trong đó mỗi nhân viên hiểu trách nhiệm bảo vệ thông tin doanh nghiệp, tuân thủ các nguyên tắc xử lý dữ liệu phù hợp và biết cách hành động khi có sự cố xảy ra.
Trách nhiệm chung này đặc biệt quan trọng đối với những doanh nghiệp mà việc lộ dữ liệu, gian lận tài chính hoặc gián đoạn hoạt động có thể ảnh hưởng đến khách hàng, đối tác và hiệu quả kinh doanh.
Nâng cao nhận thức an ninh mạng không có nghĩa là kỳ vọng nhân viên ngăn chặn được mọi cuộc tấn công hoặc không bao giờ mắc sai sót. Đó là giúp họ nhận diện rủi ro sớm hơn, xử lý thông tin có trách nhiệm và hành động đúng lúc trước khi một sự cố nhỏ trở thành gián đoạn nghiêm trọng đối với doanh nghiệp.
Phòng thủ vững chắc hơn bắt đầu từ cả công nghệ và con người
An ninh mạng đạt hiệu quả cao hơn khi con người và công nghệ phối hợp chặt chẽ với nhau.
EDR giúp bảo vệ thiết bị doanh nghiệp thông qua việc phát hiện và phản ứng với các mối đe dọa trên thiết bị đầu cuối. Trong khi đó, Đào tạo Nhận thức An ninh mạng (SAT) giúp nhân viên nhận diện email lừa đảo, các thủ đoạn thao túng tâm lý, những hành vi chia sẻ dữ liệu thiếu an toàn và các nguồn rủi ro phổ biến khác.
Kết hợp hai giải pháp này tạo nên những lớp phòng thủ bổ trợ cho nhau, giúp doanh nghiệp giảm thiểu rủi ro, ứng phó hiệu quả hơn với sự cố và xây dựng văn hóa bảo mật vững chắc.
Tại ITM Management, chúng tôi tin rằng an ninh mạng hiệu quả bắt đầu từ sự kết hợp giữa công nghệ phù hợp và con người được trang bị kiến thức cần thiết.
Bởi bảo vệ doanh nghiệp không chỉ là ngăn chặn các mối đe dọa, mà còn là giúp doanh nghiệp duy trì khả năng thích ứng và phục hồi khi đối mặt với những thách thức an ninh mạng.