La cybersécurité n’est plus seulement une responsabilité informatique. Chaque employé qui ouvre un e-mail, partage un fichier, accède à une application professionnelle ou traite des informations sur les clients joue un rôle dans la protection de l’organisation.
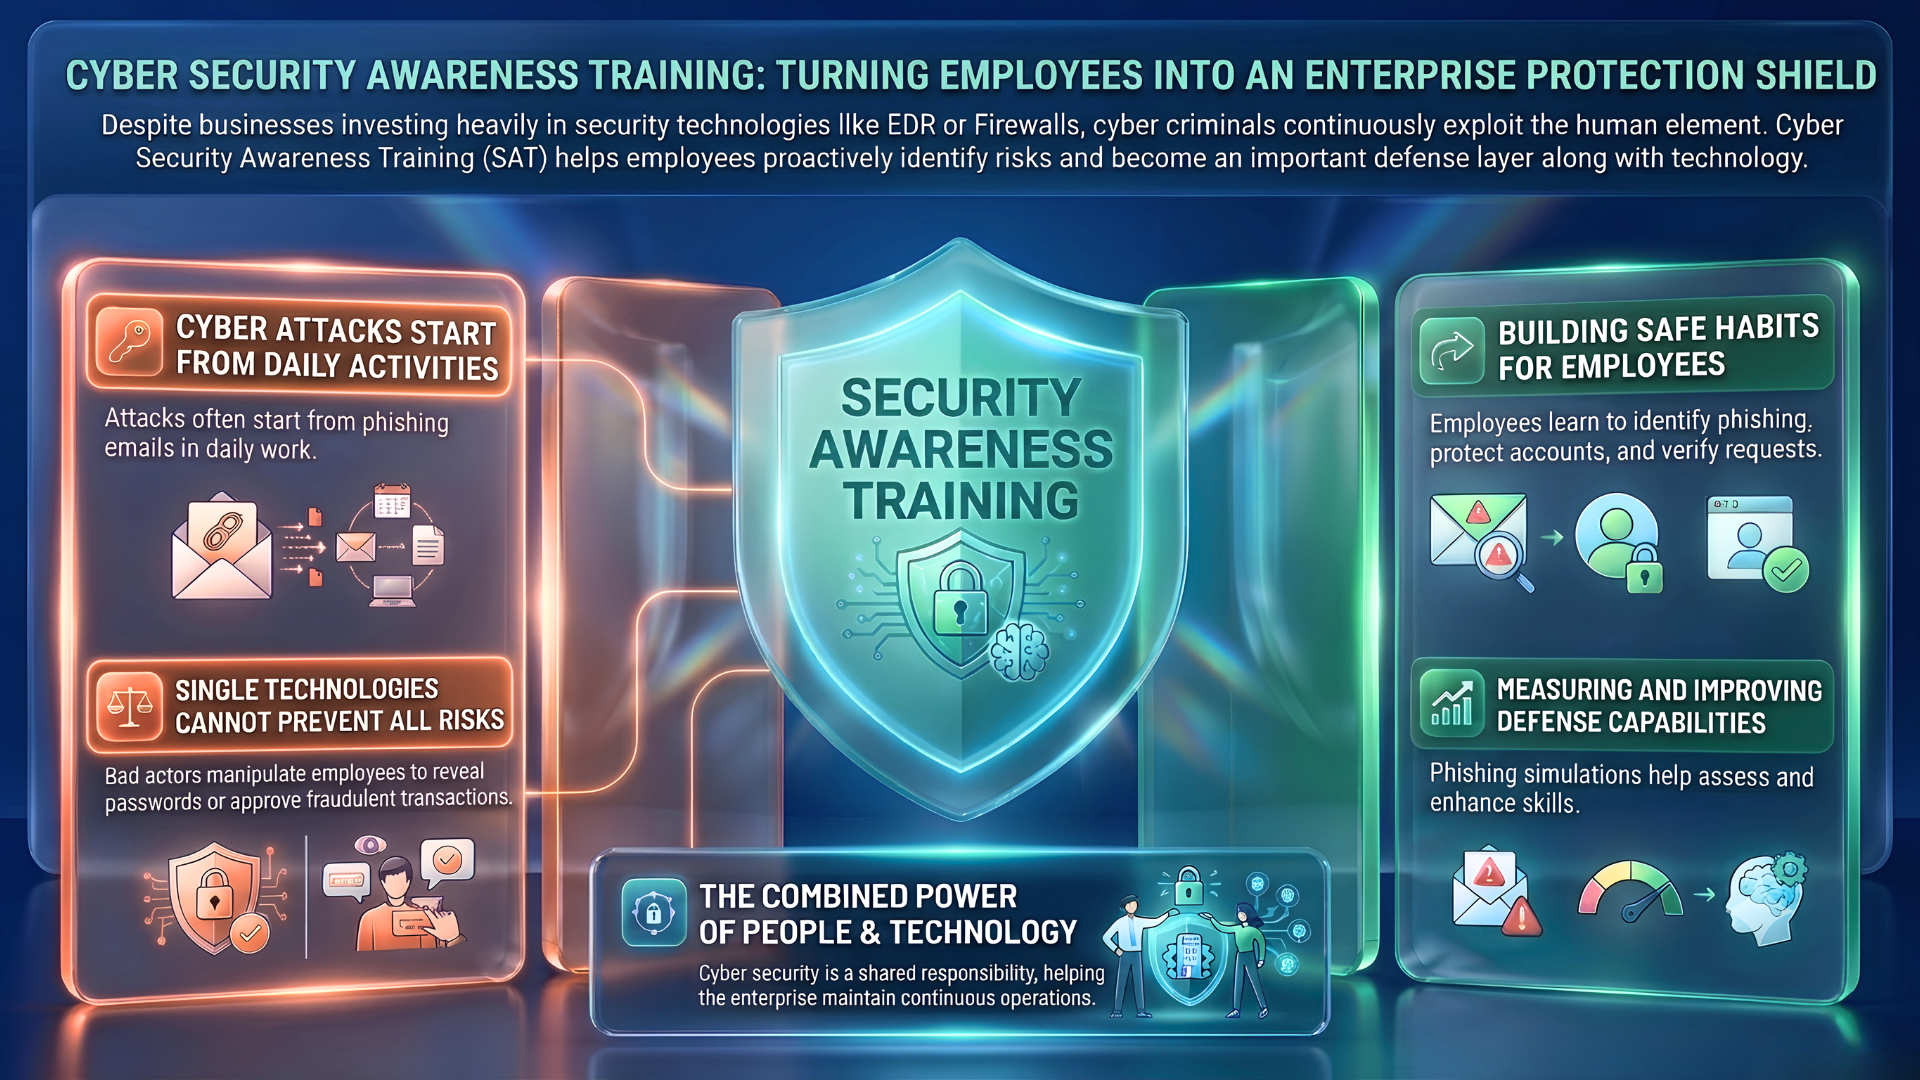
Alors que les entreprises investissent dans les pare-feu, la protection des points de terminaison et d’autres technologies de sécurité, les cybercriminels continuent d’exploiter l’un des éléments les plus imprévisibles de la cybersécurité : le comportement humain.
Un e-mail de hameçonnage convaincant, une fausse facture ou un message urgent usurpant l’identité d’un cadre supérieur peut déclencher un incident de sécurité aux conséquences commerciales graves. Un compte compromis peut exposer des informations confidentielles, perturber les opérations quotidiennes ou même entraîner des pertes financières.
Toutes les crises de cybersécurité ne commencent pas par une cyberattaque sophistiquée. Parfois, elles débutent par une simple conversation professionnelle.
Un employé peut involontairement partager un document interne avec le mauvais destinataire, exposer des informations confidentielles lors d’une session de partage d’écran ou coller des données professionnelles sensibles dans un outil d’IA non approuvé tout en cherchant de l’aide pour une tâche liée au travail. Les informations qui devaient rester internes peuvent alors atteindre des parties non autorisées, créant des risques qui vont bien au-delà de l’erreur initiale.
Selon la nature des informations exposées, les conséquences peuvent inclure des litiges contractuels, des pertes financières, des préoccupations réglementaires, des atteintes aux relations avec les clients ou un préjudice réputationnel. Ce qui commence par une bévue apparemment mineure peut dégénérer en une crise commerciale grave si l’exposition passe inaperçue ou n’est pas traitée rapidement.
Des employés bien informés peuvent aider à empêcher que les incidents de sécurité ne dégénèrent en crises commerciales. En reconnaissant les signes avant-coureurs, en traitant les informations de manière responsable et en signalant rapidement les activités suspectes ou les divulgations accidentelles, les employés deviennent une partie importante de la défense de l’organisation en matière de cybersécurité.
C’est pourquoi la formation à la sensibilisation à la sécurité (SAT) est bien plus qu’une simple initiative informatique. Il s’agit d’un investissement dans la prévention des risques, la continuité des activités et la résilience organisationnelle.
1. Les cybermenaces commencent souvent par des activités quotidiennes
De nombreuses cyberattaques débutent par des communications professionnelles de routine. Les employés peuvent recevoir des e-mails qui semblent provenir de fournisseurs, de clients, de collègues ou de la direction de confiance. Ces messages peuvent leur demander d’ouvrir une pièce jointe, de vérifier un compte, de mettre à jour des détails de paiement ou de répondre à une demande urgente.
Sous pression ou au cours d’une journée de travail chargée, il peut être difficile de reconnaître les signes avant-coureurs.
Par exemple, un employé reçoit une fausse facture de fournisseur et saisit sans le savoir ses identifiants Microsoft 365 sur un site Web frauduleux. Les attaquants pourraient alors tenter d’accéder aux e-mails de l’entreprise, d’obtenir des informations sensibles ou d’usurper l’identité de l’employé pour cibler d’autres collègues.
Les risques de sécurité peuvent également apparaître lors d’une collaboration normale. Un employé discutant d’un projet peut joindre un rapport interne à un e-mail externe sans vérifier les destinataires, accorder un accès trop étendu à un fichier partagé ou divulguer des détails confidentiels lors d’une conversation avec une partie non autorisée.
La SAT aide les employés à reconnaître les messages suspecs, à vérifier les demandes inhabituelles par le biais de canaux de confiance, à vérifier les autorisations de partage et à réfléchir attentivement avant de cliquer sur des liens peu familiers ou de divulguer des informations sensibles.
Plus tôt les employés reconnaissent et signalent une menace potentielle ou une divulgation accidentelle, mieux l’organisation est positionnée pour réagir avant que la situation ne s’aggrave.
2. La technologie seule ne suffit pas
Les solutions de sécurité telles que la détection et la réponse sur les points de terminaison (EDR) aident à détecter, enquêter et répondre aux activités suspectes sur les appareils de l’entreprise. Les pare-feu, la sécurité des e-mails et l’authentification multifacteur (MFA) fournissent des couches de protection supplémentaires.
Cependant, aucune solution de sécurité unique ne peut éliminer tous les risques. Certaines attaques reposent sur la manipulation des employés pour qu’ils partagent volontairement leurs identifiants, approuvent des paiements frauduleux ou accordent l’accès à des informations sensibles. D’autres incidents résultent d’une divulgation accidentelle plutôt que d’une activité malveillante.
La SAT complète ces contrôles techniques en aidant les employés à comprendre les risques cachés derrière leurs actions quotidiennes et à prendre des décisions plus sûres lors du traitement des informations, de la communication avec autrui et de l’utilisation d’outils numériques.
La technologie aide à détecter les menaces et à y répondre. La sensibilisation des employés aide à réduire le risque d’actions non sécurisées et d’exposition accidentelle de données qui peuvent mettre l’entreprise en danger.
Lorsque les personnes et la technologie travaillent ensemble, les entreprises sont mieux armées pour prévenir les incidents, limiter leur impact et maintenir la continuité opérationnelle.
3. Développer des habitudes plus sûres dans toute l’organisation
Une SAT efficace est plus qu’une présentation ponctuelle ou un rappel annuel d’être prudent. Elle aide les employés à développer des habitudes pratiques qu’ils peuvent appliquer dans leur travail quotidien.
Les principaux domaines comprennent:
Identifier les expéditeurs suspects, les liens trompeurs, les pièces jointes inattendues et les demandes inhabituelles.
Utiliser des mots de passe forts et uniques, et activer l’authentification multifacteur (MFA) dans la mesure du possible.
Protéger les informations confidentielles, vérifier les destinataires et les autorisations de partage de fichiers, et éviter l’exposition accidentelle de données.
Confirmer les modifications de paiement ou les instructions urgentes via un canal de communication de confiance.
Savoir quoi faire et qui contacter lorsqu’un élément semble anormal ou qu’une information a été partagée accidentellement.
Comprendre les risques liés à la saisie d’informations professionnelles sensibles dans des applications ou des plateformes d’IA non approuvées.
Lorsque ces pratiques font partie du travail quotidien, les employés sont mieux armés pour identifier les menaces potentielles et réagir de manière appropriée, ce qui contribue à réduire les risques évitables dans toute l’organisation.
4. Transformer la sensibilisation à la sécurité en amélioration mesurable
Les entreprises ont besoin de plus que la simple supposition que les employés savent comment rester en sécurité en ligne. Elles ont besoin de moyens pour évaluer si les connaissances en matière de sécurité se traduisent par un comportement plus sûr.
Les programmes de SAT peuvent intégrer des exercices de hameçonnage simulés, des évaluations et des rapports de progrès réguliers pour évaluer la façon dont les employés réagissent aux menaces potentielles.
Ces informations aident les organisations à identifier les lacunes de connaissances courantes, à fournir une formation ciblée et à suivre les améliorations au fil du temps.
Les indicateurs utiles comprennent les taux de clics de simulation de hameçonnage, les taux de signalement d’e-mails suspects, l’achèvement de la formation et le temps nécessaire pour signaler les menaces potentielles ou les divulgations accidentelles.
L’objectif n’est pas de blâmer les employés pour leurs erreurs. Il s’agit de comprendre où une orientation supplémentaire est nécessaire et d’améliorer continuellement la capacité de l’organisation à reconnaître les cyberrisques et à y répondre.
5. Faire de la cybersécurité la responsabilité de tous
Les actions d’un seul employé peuvent affecter l’ensemble de l’organisation. De même, un employé qui reconnaît un e-mail suspect, remet en question une demande inhabituelle ou remarque qu’un contenu confidentiel a été partagé avec la mauvaise personne peut aider à prévenir un incident plus grave.
Construire une main-d’œuvre sensibilisée à la sécurité signifie créer un environnement où les employés comprennent leur responsabilité de protéger les informations de l’entreprise, suivent les pratiques de traitement des données appropriées et savent comment réagir en cas de problème.
Cette responsabilité partagée est particulièrement importante pour les entreprises où l’exposition des données, la fraude financière ou les temps d’arrêt opérationnels peuvent affecter les clients, les partenaires commerciaux et les performances globales.
La sensibilisation à la cybersécurité ne consiste pas à s’attendre à ce que les employés arrêtent chaque attaque ou évitent chaque erreur. Il s’agit de les aider à reconnaître les risques plus tôt, à traiter les informations de manière responsable et à prendre les mesures qui s’imposent avant qu’un petit incident ne devienne une perturbation majeure pour l’entreprise.
Une défense plus solide commence à la fois par la technologie et par les personnes
La cybersécurité est plus efficace lorsque les personnes et la technologie travaillent ensemble.
L’EDR aide à protéger les appareils de l’entreprise en détectant les menaces sur les points de terminaison et en y répondant. La formation à la sensibilisation à la sécurité aide les employés à reconnaître les tentatives de hameçonnage, l’ingénierie sociale, les pratiques de partage de données non sécurisées et d’autres sources courantes de risques.
Ensemble, ces couches de défense complémentaires peuvent aider les entreprises à réduire les risques, à réagir plus efficacement aux incidents et à bâtir une culture de sécurité plus solide.
Chez ITM Management, nous pensons qu’une cybersécurité efficace associe la bonne technologie à des personnes informées. Parce que protéger une entreprise ne se résume pas à bloquer les menaces — il s’agit également d’aider l’organisation à rester résiliente lorsque des défis se présentent.