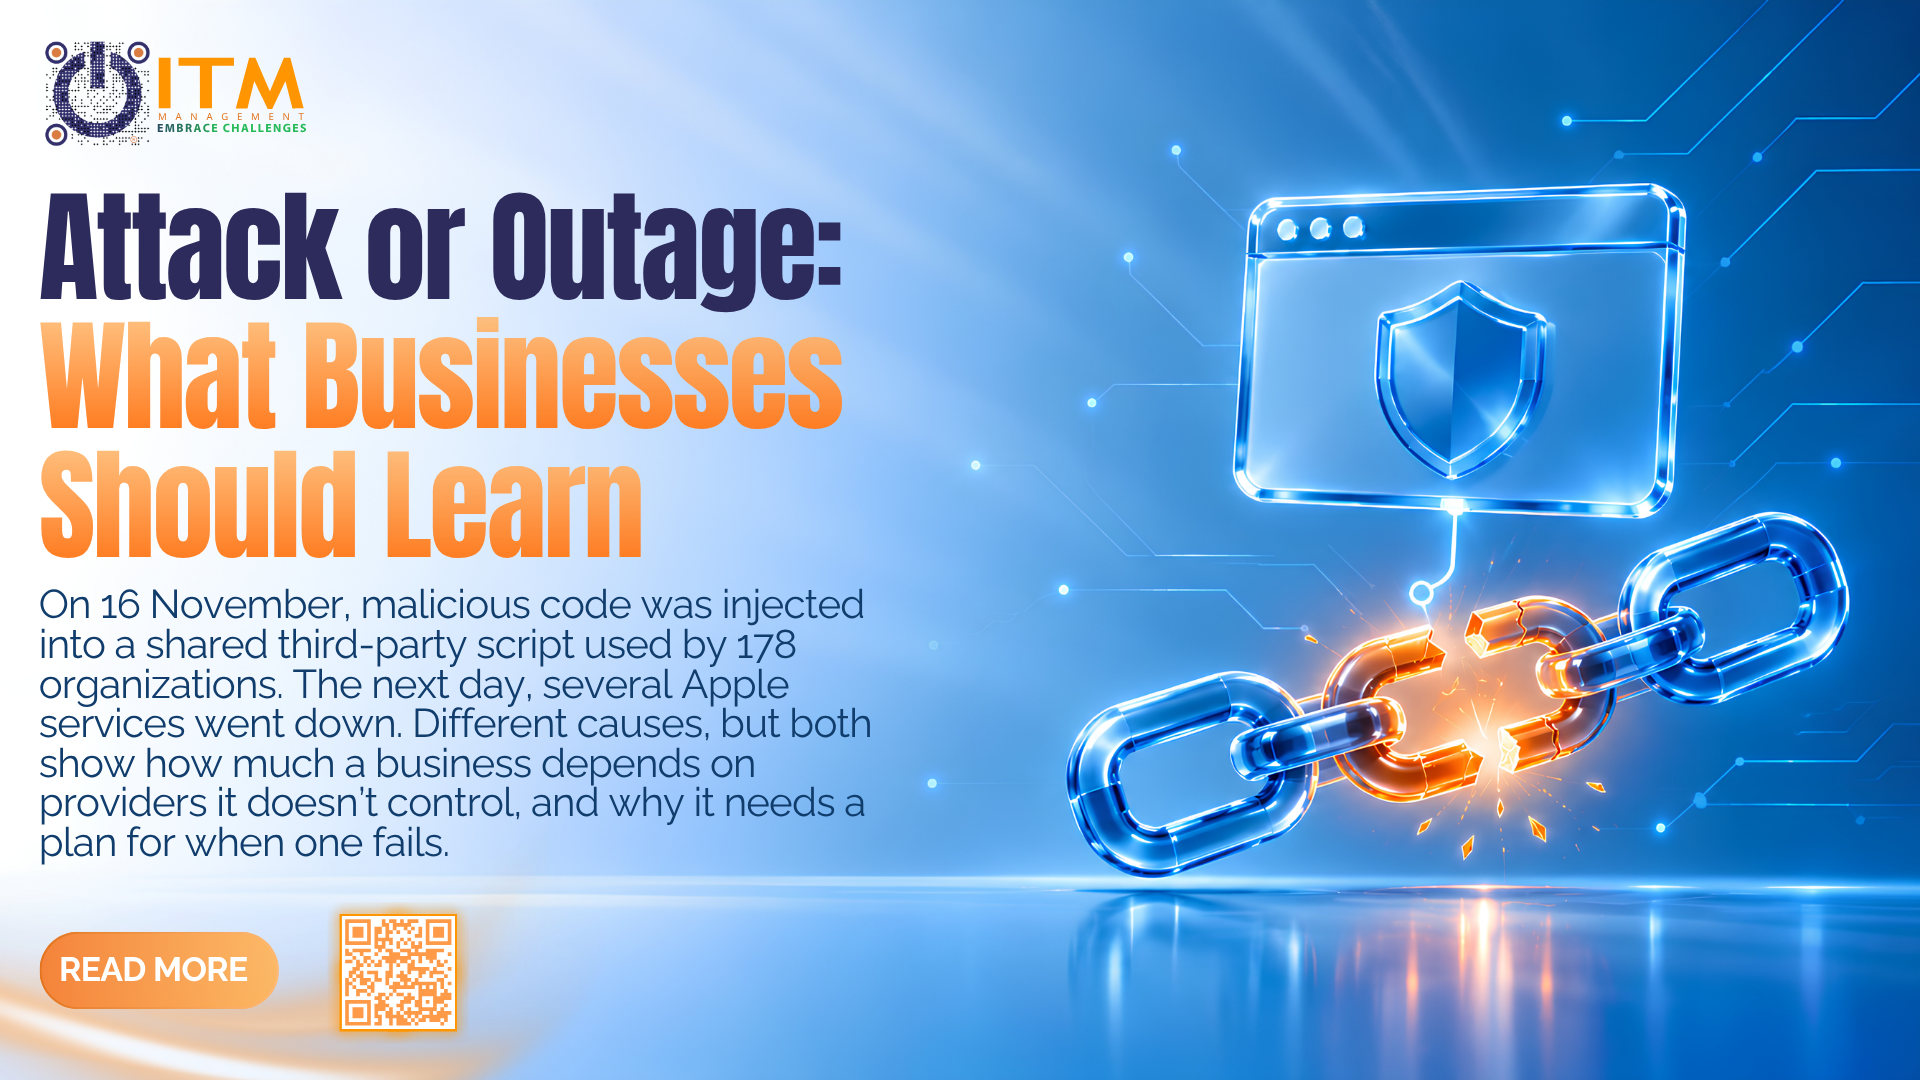
Chỉ trong vòng hai ngày, hai sự cố công nghệ không liên quan đến nhau đã cho thấy mức độ phụ thuộc ngày càng lớn của doanh nghiệp vào các nền tảng và nhà cung cấp dịch vụ bên ngoài.
Một sự cố bắt nguồn từ cuộc tấn công mạng nhắm vào đoạn mã website được nhiều tổ chức sử dụng. Sự cố còn lại khiến hàng loạt dịch vụ quen thuộc trong hệ sinh thái Apple bị gián đoạn.
Mặc dù có nguyên nhân khác nhau, cả hai sự cố đều đặt ra một vấn đề đáng quan tâm: Doanh nghiệp có thể gặp rủi ro không chỉ từ những hệ thống mình trực tiếp quản lý, mà còn từ các nhà cung cấp, nền tảng và công cụ công nghệ mà mình đang tin tưởng sử dụng.
Sự cố 1: Tấn công chuỗi cung ứng – Khi một công cụ bên thứ ba trở thành điểm yếu bảo mật
Ngày 16/11, các nhà nghiên cứu bảo mật phát hiện mã JavaScript độc hại được chèn vào một số tệp thuộc Optimizely, công ty chuyên cung cấp giải pháp thử nghiệm và cá nhân hóa trải nghiệm website.
Thông thường, các website tích hợp dịch vụ của Optimizely bằng cách tải một đoạn mã nhỏ trực tiếp từ hệ thống của nhà cung cấp. Cách thức tích hợp này giúp website dễ dàng bổ sung các tính năng cần thiết mà không phải tự xây dựng toàn bộ từ đầu.
Tuy nhiên, chính cơ chế chia sẻ mã nguồn này đã tạo cơ hội cho kẻ tấn công khai thác.
Thay vì phải tìm cách xâm nhập từng website riêng lẻ, kẻ tấn công chỉ cần can thiệp vào đoạn mã dùng chung của nhà cung cấp. Khi người dùng truy cập những website có tích hợp đoạn mã bị xâm phạm, mã độc có thể được tải về và thực thi ngay trên trình duyệt của họ.
Đây là hình thức Supply Chain Attack (tấn công chuỗi cung ứng), trong đó kẻ tấn công khai thác điểm yếu từ một nhà cung cấp hoặc thành phần phần mềm bên thứ ba để tiếp cận nhiều tổ chức khác nhau.
Theo các nhà nghiên cứu, những tệp bị ảnh hưởng có liên quan đến 178 tổ chức. Bên cạnh Zoom và Salesforce, danh sách còn ghi nhận nhiều thương hiệu lớn như CNN, BBC, HSBC, IKEA, Equifax, GitLab, Ledger và tập đoàn hàng không Air France-KLM.
Tuy nhiên, việc xuất hiện trong danh sách các tổ chức bị ảnh hưởng không đồng nghĩa với việc những doanh nghiệp này đã bị xâm nhập trực tiếp. Trong trường hợp này, mã độc được phân phối thông qua một dịch vụ bên thứ ba mà các tổ chức đã tin tưởng và tích hợp vào website của mình.
Những rủi ro bảo mật mà cuộc tấn công có thể gây ra
Theo kết quả phân tích, đoạn mã độc được chèn vào có khả năng thực hiện nhiều hành vi nguy hiểm, trực tiếp đe dọa dữ liệu và tài sản của người dùng.
-
- Đánh cắp tiền điện tử (Cryptocurrency Theft): Mã độc có thể tự động thay thế địa chỉ ví mà người dùng dự định chuyển tiền đến bằng địa chỉ do kẻ tấn công kiểm soát. Các ước tính ban đầu cho thấy khoảng 7.000 USD tiền điện tử đã bị chiếm đoạt trước khi cuộc tấn công được ngăn chặn.
- Đánh cắp thông tin thẻ thanh toán (Payment Card Skimming): Kẻ tấn công có thể âm thầm thu thập thông tin thẻ ngân hàng ngay khi người dùng nhập dữ liệu thanh toán trên trình duyệt.
- Thu thập dữ liệu phiên đăng nhập (Session Data Theft): Mã độc có khả năng thu thập cookie trình duyệt và bí mật chụp ảnh màn hình thiết bị của người dùng. Những dữ liệu này có thể bị khai thác để tiếp cận thông tin hoặc tài khoản cá nhân.
- Tấn công thiết bị iOS: Các bộ công cụ khai thác lỗ hổng như Coruna và DarkSword có thể được triển khai nhằm nhắm mục tiêu vào iPhone và iPad.
Sau khi phát hiện sự cố, Optimizely đã xác nhận vấn đề, tiến hành khắc phục và loại bỏ đoạn mã độc khỏi hệ thống. Các tệp được theo dõi cũng được báo cáo là đã hoạt động an toàn trở lại trong cùng ngày.
Salesforce cũng chủ động vô hiệu hóa các đoạn mã Optimizely đang sử dụng và triển khai quy trình điều tra nội bộ. Hiện chưa có cá nhân hoặc nhóm tấn công nào được công bố chính thức.
Người dùng nên làm gì?
Nếu bạn đã truy cập các website của Zoom, Salesforce hoặc những thương hiệu được đề cập vào ngày 16/11 và thực hiện giao dịch thanh toán, hãy kiểm tra sao kê ngân hàng để kịp thời phát hiện các giao dịch bất thường.
Ngoài ra, bạn nên cập nhật hệ điều hành trên iPhone và iPad lên phiên bản mới nhất phù hợp với thiết bị. Việc xóa cookie trình duyệt cũng là một biện pháp bổ sung giúp quản lý dữ liệu phiên đăng nhập và hạn chế một số rủi ro liên quan.
Sự cố 2: Các dịch vụ Apple gián đoạn – Khi những nền tảng quen thuộc bất ngờ ngừng hoạt động
Ngày 17/11, nhiều dịch vụ thuộc hệ sinh thái Apple gặp tình trạng gián đoạn, bao gồm iCloud, App Store, AppleCare trên thiết bị và Apple Music.
Nhiều người dùng cho biết họ liên tục được yêu cầu đăng nhập lại bằng Apple ID nhưng không thể hoàn tất quá trình xác thực. Một số dịch vụ khác sử dụng tài khoản Apple để đăng nhập cũng bị ảnh hưởng. Thậm chí, một số người dùng không thể kích hoạt iPhone mới.
Tại thời điểm ghi nhận sự cố, Apple chưa công bố nguyên nhân cụ thể. Hiện cũng chưa có bằng chứng cho thấy sự cố này liên quan đến một cuộc tấn công mạng hoặc sự việc xảy ra với Optimizely trước đó. Vì vậy, hai sự kiện cần được xem xét độc lập.
Những cảnh báo mới về bảo mật trong hệ sinh thái Apple
Bên cạnh sự cố gián đoạn dịch vụ, các thông tin về lỗ hổng bảo mật trên thiết bị Apple cũng đang thu hút sự quan tâm.
Theo một báo cáo của Forbes, công cụ bảo mật AI mới của OpenAI, được đề cập với tên gọi “GPT-6 Cyber”, đã phát hiện khoảng 35 lỗ hổng bảo mật với nhiều mức độ nghiêm trọng khác nhau trên các thiết bị Apple, bao gồm iPad, Apple Watch, Apple TV và kính thực tế hỗn hợp Vision Pro.
Những thông tin này tiếp tục cho thấy tầm quan trọng của việc chủ động phát hiện và khắc phục lỗ hổng bảo mật. Ngay cả những nền tảng công nghệ phổ biến, được sử dụng rộng rãi và đầu tư mạnh vào bảo mật cũng cần được cập nhật và giám sát thường xuyên.
Người dùng nên làm gì?
Sự cố gián đoạn dịch vụ Apple không đồng nghĩa với việc dữ liệu cá nhân của người dùng đã bị lộ. Tuy nhiên, người dùng vẫn nên chủ động kiểm tra các bản cập nhật bảo mật và nâng cấp thiết bị lên phiên bản hệ điều hành phù hợp để hạn chế nguy cơ bị khai thác lỗ hổng.
Bài học chung: Doanh nghiệp không thể chỉ bảo vệ những gì mình trực tiếp sở hữu
Một sự cố bắt nguồn từ cuộc tấn công mạng, trong khi sự cố còn lại là tình trạng gián đoạn dịch vụ. Tuy nhiên, cả hai đều cho thấy một thực tế mà nhiều doanh nghiệp chưa thực sự quan tâm: Hoạt động kinh doanh có thể bị ảnh hưởng bởi những hệ thống nằm ngoài phạm vi kiểm soát trực tiếp của mình.
Ngày nay, doanh nghiệp thường sử dụng đồng thời nhiều nền tảng công nghệ khác nhau, từ dịch vụ điện toán đám mây (Cloud), phần mềm SaaS, plugin website, công cụ phân tích dữ liệu đến hệ thống thanh toán trực tuyến và thiết bị làm việc của nhân viên.
Những giải pháp này giúp doanh nghiệp vận hành hiệu quả hơn, tiết kiệm nguồn lực và dễ dàng mở rộng hoạt động. Tuy nhiên, mỗi nền tảng được tích hợp cũng tạo thêm một điểm phụ thuộc trong hệ thống CNTT.
Chẳng hạn, một website có thể hoạt động ổn định trong nhiều năm nhưng vẫn gặp rủi ro nếu một đoạn mã từ nhà cung cấp bên ngoài bị xâm phạm. Tương tự, doanh nghiệp có thể đang sử dụng một nền tảng đám mây đáng tin cậy nhưng vẫn phải đối mặt với gián đoạn hoạt động nếu nhà cung cấp gặp sự cố.
Điều quan trọng là doanh nghiệp cần nhìn nhận an toàn thông tin như một trách nhiệm bao quát toàn bộ hệ sinh thái công nghệ, thay vì chỉ tập trung vào hệ thống nội bộ.
Vì sao rủi ro từ bên thứ ba thường dễ bị bỏ qua?
Trong quá trình xây dựng và vận hành hệ thống CNTT, doanh nghiệp thường ưu tiên bảo vệ những tài sản trực tiếp thuộc quyền quản lý của mình như máy chủ, mạng nội bộ, máy tính và tài khoản nhân viên.
Ngược lại, các thành phần đến từ bên thứ ba thường ít được chú ý hơn.
Một đoạn mã đã được tích hợp vào website trong nhiều năm có thể được xem là một phần mặc định của hệ thống. Một dịch vụ đám mây hoạt động ổn định mỗi ngày cũng dễ khiến doanh nghiệp tin rằng dịch vụ đó luôn sẵn sàng và an toàn.
Chỉ khi sự cố xảy ra, doanh nghiệp mới nhận ra mình đang phụ thuộc vào những thành phần mà mình không trực tiếp quản lý.
Bên cạnh đó, doanh nghiệp không phải lúc nào cũng có quyền truy cập hoặc đủ nguồn lực để đánh giá toàn bộ quy trình bảo mật của từng nhà cung cấp. Trong khi đó, khách hàng thường không phân biệt được sự cố bắt nguồn từ hệ thống nội bộ hay từ một dịch vụ bên ngoài được tích hợp vào website.
Dù nguyên nhân xuất phát từ đâu, doanh nghiệp vẫn có thể phải đối mặt với những ảnh hưởng trực tiếp đến dữ liệu, hoạt động kinh doanh và uy tín thương hiệu.
Một việc đơn giản bạn có thể thực hiện ngay hôm nay
Hãy dành khoảng hai phút để kiểm tra điện thoại, máy tính bảng và laptop của mình xem có bản cập nhật hệ điều hành nào đang chờ xử lý hay không.
Nếu có, hãy tiến hành cập nhật ngay khi có thể. Đây là một thao tác nhỏ nhưng đóng vai trò quan trọng trong việc duy trì an toàn cho thiết bị và dữ liệu cá nhân cũng như dữ liệu công việc.
5 bước thực tế giúp bảo vệ công ty trước các sự cố mạng gần đây
-
- Rà soát lại các công cụ đang dùng. Lập danh sách toàn bộ dịch vụ, tiện ích và đoạn mã (script) đang gắn trên website hoặc hệ thống công ty. Nhiều doanh nghiệp thường để sót những công cụ cũ không còn dùng nhưng vẫn âm thầm chạy ngầm.
- Gỡ bỏ những gì không cần thiết. Càng nhúng nhiều công cụ bên ngoài, website càng có nhiều kẽ hở để hacker lợi dụng. Hãy xóa bớt các tiện ích dư thừa, kiểm tra định kỳ và cài đặt hàng rào kỹ thuật để chặn các đoạn mã lạ tự ý chạy trên trang web.
- Cập nhật thiết bị ngay khi có bản mới. Tin tặc thường lợi dụng lỗ hổng trên điện thoại hoặc máy tính đời cũ để xâm nhập dù bạn chỉ đang lướt một trang web quen thuộc. Hãy đảm bảo điện thoại và máy tính của toàn bộ nhân viên luôn được cập nhật hệ điều hành mới nhất.
- Chuẩn bị sẵn phương án dự phòng. Lên kịch bản trước cho tình huống một dịch vụ quan trọng (như iCloud, phần mềm bán hàng, hệ thống thanh toán) bất ngờ bị sập. Cần chốt rõ ai là người thông báo, dùng công cụ nào thay thế tạm thời và cách giữ an toàn cho dữ liệu để không bị lúng túng khi sự cố xảy ra.
- Cảnh giác và báo cáo ngay khi thấy dấu hiệu lạ. Đừng bỏ qua các cảnh báo đăng nhập bất thường, thông báo xác thực tự nhiên xuất hiện hoặc sự thay đổi lạ trong quá trình thanh toán. Phát hiện và xử lý sớm sẽ giúp ngăn chặn thiệt hại lan rộng.
ITM đồng hành cùng doanh nghiệp xây dựng hệ thống CNTT an toàn và sẵn sàng ứng phó
Tại ITM Management, chúng tôi hiểu rằng một hệ thống CNTT hiệu quả không chỉ cần đáp ứng nhu cầu vận hành hiện tại mà còn phải có khả năng thích ứng trước những rủi ro và thay đổi trong tương lai.
Thông qua các dịch vụ tư vấn, triển khai và quản trị CNTT, ITM hỗ trợ doanh nghiệp đánh giá toàn diện môi trường công nghệ, củng cố hệ thống bảo mật và chuẩn bị phương án ứng phó khi sự cố xảy ra.
IT Audit & Dependency Mapping – Kiểm toán CNTT và đánh giá các điểm phụ thuộc
Thông qua dịch vụ IT Audit & Consulting, ITM rà soát hạ tầng CNTT, các kết nối với nền tảng bên thứ ba và tài sản phần mềm của doanh nghiệp. Quá trình đánh giá giúp nhận diện những công cụ bị bỏ quên, tình trạng Shadow IT và các khoảng trống bảo mật có thể ảnh hưởng đến hoạt động vận hành.
Endpoint & Access Hardening – Tăng cường bảo mật thiết bị và kiểm soát truy cập
ITM triển khai các giải pháp bảo mật cấp doanh nghiệp như xác thực đa yếu tố (MFA), quản lý quyền truy cập (Access Management), phát hiện và ứng phó mối đe dọa trên thiết bị đầu cuối (EDR) và ngăn chặn thất thoát dữ liệu (DLP).
Những giải pháp này giúp doanh nghiệp kiểm soát tốt hơn quyền truy cập, giảm thiểu nguy cơ xâm nhập trái phép và bảo vệ dữ liệu trên các thiết bị đang được sử dụng.
Backup & Disaster Recovery – Sao lưu dữ liệu và khôi phục sau thảm họa
ITM tư vấn và triển khai giải pháp Backup & Disaster Recovery dựa trên nhu cầu thực tế của từng doanh nghiệp. Hệ thống sao lưu và khôi phục phù hợp giúp bảo vệ dữ liệu quan trọng, hạn chế nguy cơ mất mát thông tin và hỗ trợ doanh nghiệp nhanh chóng khôi phục hoạt động khi xảy ra sự cố.
Managed Services – Quản trị và duy trì hệ thống CNTT
Thông qua dịch vụ Managed Services, ITM hỗ trợ doanh nghiệp quản lý và duy trì hoạt động ổn định của máy tính, thiết bị di động và các hệ thống CNTT. Đội ngũ kỹ thuật đồng hành trong quá trình theo dõi, bảo trì và triển khai các bản cập nhật hệ điều hành cũng như bản vá bảo mật, giúp giảm bớt áp lực cho đội ngũ IT nội bộ.
Những sự cố công nghệ như trên có thể xảy ra với bất kỳ nhà cung cấp nào, dù quy mô lớn hay nhỏ. Doanh nghiệp không thể kiểm soát hoàn toàn mọi rủi ro từ bên ngoài, nhưng hoàn toàn có thể chủ động chuẩn bị để hạn chế tác động khi sự cố xảy ra.
Bởi vì bảo vệ doanh nghiệp không chỉ là bảo vệ những gì mình đang sở hữu, mà còn là hiểu rõ và kiểm soát những gì mình đang phụ thuộc.
Hãy liên hệ ITM Management để cùng đánh giá môi trường CNTT, nhận diện các rủi ro tiềm ẩn và xây dựng giải pháp bảo mật phù hợp với nhu cầu vận hành của doanh nghiệp.