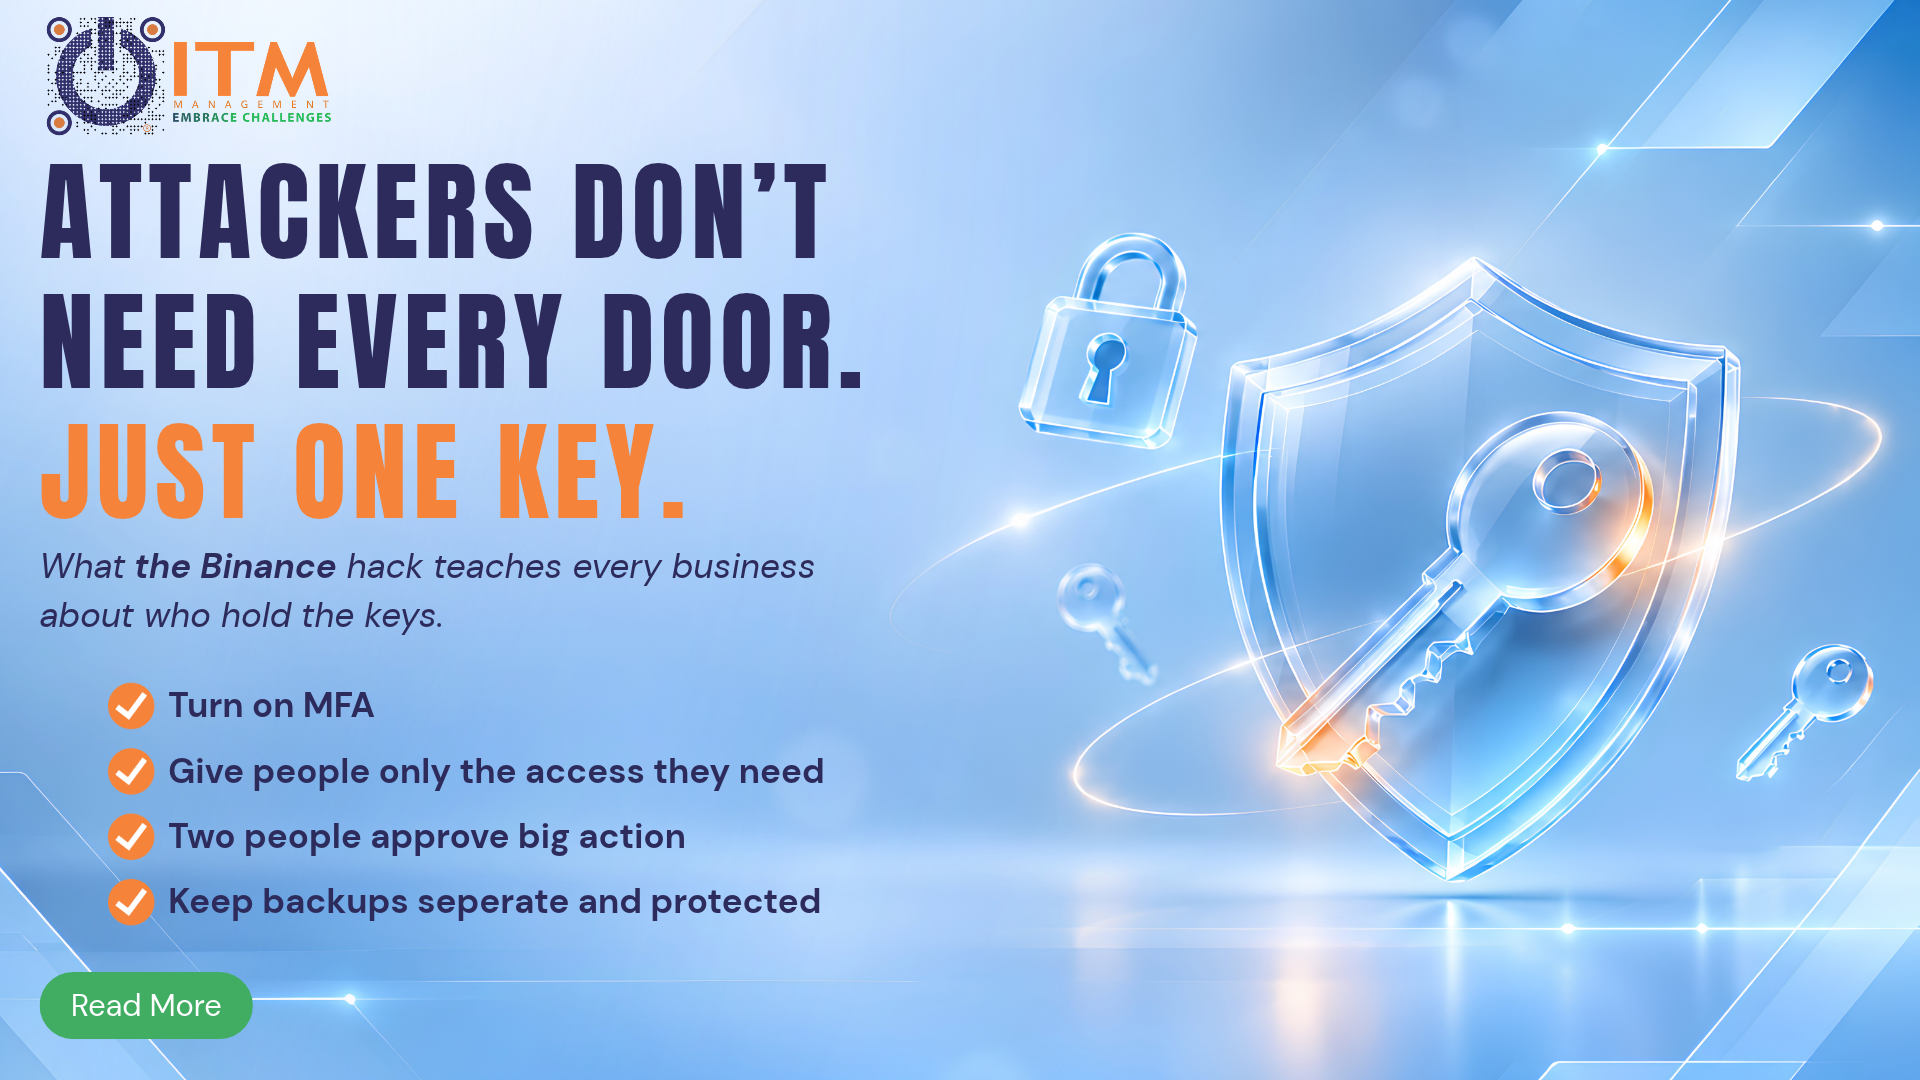
Le 29 octobre 2026, la plateforme d’échange de cryptomonnaies Binance a été victime de ce qui est présenté comme le plus important vol de cryptomonnaies jamais enregistré, avec environ 6,3 milliards de dollars dérobés. Binance n’a pas encore publié d’informations sur le déroulement de l’attaque. Les chercheurs en cybersécurité estiment que les attaquants ont probablement compromis les systèmes utilisés pour signer et approuver les transactions.
Quelle que soit la cause finale de l’incident, la leçon s’applique aux entreprises de toutes tailles : les attaquants ciblent les comptes et les systèmes qui disposent des pouvoirs les plus importants.
Ce qui s’est passé
Selon TRM Labs, une société spécialisée dans l’analyse de la blockchain, des fonds ont quitté les portefeuilles de Binance sur plusieurs blockchains en l’espace de quelques heures. TRM attribue l’attaque à TraderTraitor, un groupe de pirates informatiques lié à la Corée du Nord, et indique que les attaquants avaient préparé et testé leurs outils à l’avance, avant de lancer l’attaque principale. Environ 2,7 milliards de dollars auraient été gelés jusqu’à présent.
Il n’est pas nécessaire de comprendre le fonctionnement des cryptomonnaies pour saisir le schéma de cette attaque. Un seul point de contrôle, celui qui autorise les transferts de fonds, a suffi à provoquer une perte d’une ampleur historique.
Qu’entend-on par « accès privilégié » ?
Chaque entreprise possède quelques comptes et systèmes capables de causer beaucoup plus de dommages que les autres. Voici quelques exemples courants :
-
- Les comptes administrateur informatiques qui permettent de modifier les paramètres, d’ajouter des utilisateurs et de supprimer des données.
- Les comptes e-mail des personnes autorisées à approuver des paiements ou à modifier des coordonnées bancaires.
- Les accès aux serveurs, aux NAS et aux sauvegardes.
- Le compte administrateur cloud pour Microsoft 365, Google Workspace ou des services similaires.
Si un attaquant prend le contrôle de l’un de ces accès, il n’a pas besoin de pirater quoi que ce soit d’autre.
Pourquoi les attaquants les ciblent-ils ?
Les attaquants recherchent le chemin le plus simple pour obtenir le résultat le plus important. Un compte d’employé classique leur donne un accès limité. Un compte administrateur peut leur permettre de lire ou de copier des fichiers, de désactiver les outils de sécurité, de supprimer des sauvegardes, de créer de nouveaux comptes pour une utilisation ultérieure ou d’approuver des paiements frauduleux.
Ces actions sont également plus difficiles à détecter, car elles sont effectuées depuis un compte autorisé à les réaliser.
Comment protéger vos accès les plus sensibles
Un simple mot de passe peut être deviné, volé ou réutilisé à la suite d’une autre violation de données. La MFA ajoute une deuxième preuve d’identité, comme un code généré par une application d’authentification ou une clé de sécurité. Commencez par les comptes administrateur, les comptes financiers et les comptes e-mail. Dans la mesure du possible, privilégiez une application d’authentification ou une clé de sécurité plutôt que les codes envoyés par SMS.
C’est ce que l’on appelle le principe du moindre privilège. Les employés ne devraient pas utiliser de comptes administrateur pour leurs tâches quotidiennes, et les droits d’accès devraient correspondre à leurs fonctions.
Les paiements, les modifications de coordonnées bancaires et les changements majeurs apportés aux systèmes devraient être approuvés par une deuxième personne. Cela ralentit les attaquants et permet souvent d’éviter les erreurs.
Les anciens comptes que personne n’utilise sont faciles à oublier et faciles à exploiter.
Tenez une liste concise de vos comptes administrateur, des personnes responsables de chacun d’eux et des ressources auxquelles ils donnent accès. Révisez cette liste tous les quelques mois.
Les connexions à des heures inhabituelles, les nouveaux comptes administrateur et les modifications soudaines des autorisations sont autant de signes d’alerte. Plus ces activités sont détectées tôt, moins les dommages sont importants.
Les sauvegardes doivent disposer de leurs propres accès et être conservées à l’écart de vos principaux comptes administrateur, afin qu’un seul identifiant volé ne puisse pas tout effacer.
La technologie et les personnes comptent toutes les deux
De nombreuses attaques commencent lorsqu’une personne est trompée et communique son mot de passe via un e-mail de phishing ou une fausse page de connexion. La MFA apporte une protection importante, mais elle est plus efficace lorsqu’elle s’accompagne d’employés capables de reconnaître les signes d’alerte.
La formation à la sensibilisation à la cybersécurité (Security Awareness Training) permet de transformer votre équipe en un système d’alerte précoce. Des outils tels que la détection et la réponse sur les terminaux (Endpoint Detection and Response, EDR) peuvent également aider à repérer les activités suspectes sur les appareils si certaines menaces parviennent à contourner les autres mesures de protection.
Comment ITM peut vous aider
ITM accompagne les entreprises au Vietnam dans l’évaluation de leur infrastructure informatique et leur fournit un support informatique continu. Protéger vos accès les plus sensibles commence par savoir où ils se trouvent, et nous pouvons vous accompagner à chaque étape :
Évaluation de l’infrastructure informatique : Nous examinons qui a accès à quoi dans