L’intelligence artificielle est devenue profondément intégrée dans les opérations commerciales quotidiennes. Les organisations utilisent des outils d’IA pour résumer des documents, écrire du code, analyser des données et aider à la prise de décision. À mesure que la confiance dans ces plateformes grandit, la quantité d’informations sensibles que les utilisateurs partagent avec elles augmente également.
Cependant, un rapport de veille sur les menaces récemment publié a soulevé une question importante : que se passe-t-il lorsque la plateforme d’IA à laquelle vous faites confiance utilise discrètement un autre modèle d’IA en arrière-plan ?
La préoccupation croissante concernant l’exposition des données d’IA
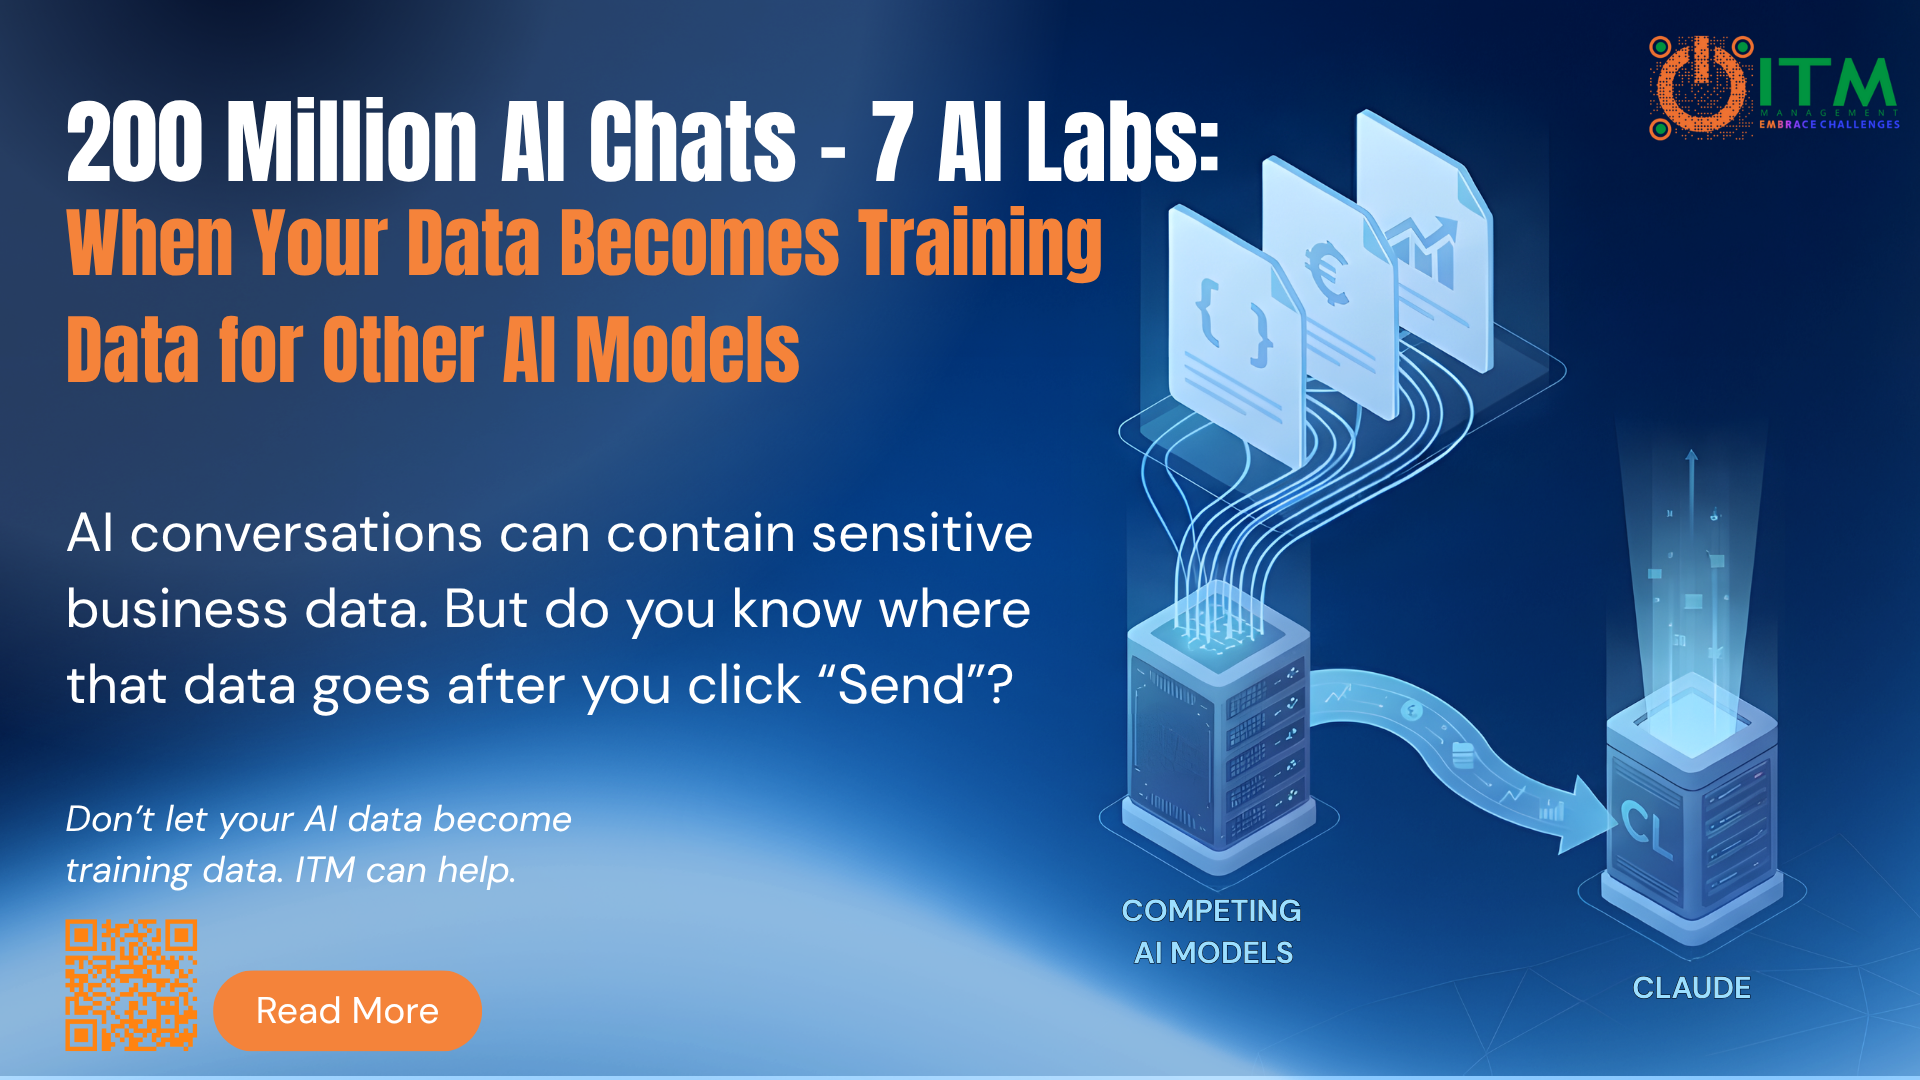
Selon le rapport de veille sur les menaces d’Anthropic de septembre 2026, sept laboratoires d’IA chinois se seraient livrés à des activités de « distillation illicite » à grande échelle au cours des neuf derniers mois.
La distillation elle-même n’est pas inhabituelle dans l’industrie de l’IA. Il s’agit d’une technique d’apprentissage automatique légitime dans laquelle un modèle plus petit apprend des sorties d’un modèle plus grand et plus capable. Selon Anthropic, cependant, ces activités visaient à extraire les capacités des modèles Claude sans autorisation.
Le rapport allègue que ces opérations reposaient sur des milliers de comptes frauduleux, de services proxy et de systèmes automatisés. Leur objectif était de générer et de collecter de grandes quantités de contenu généré par l’IA. Anthropic déclare que le but n’était pas simplement d’accéder à Claude. Au lieu de cela, les opérateurs auraient utilisé ses sorties pour améliorer des modèles d’IA concurrents tout en contournant les mesures de protection techniques.
Quand votre conversation avec l’IA peut ne pas rester là où vous l’attendez
Bien que l’échelle des campagnes de distillation alléguées soit importante, une conclusion se démarque du point de vue de la confidentialité des données.
Selon Anthropic, plusieurs fournisseurs d’IA auraient transmis des conversations de clients à Claude sans que les utilisateurs ne sachent qu’un modèle tiers traitait leurs requêtes. Anthropic affirme que certaines organisations ont capturé et stocké des portions de ces échanges, utilisant les résultats obtenus pour soutenir le développement de modèles et des activités d’entraînement.
Pour les entreprises, cela soulève des questions importantes concernant la visibilité et le contrôle des données. Les employés utilisent fréquemment des outils d’IA pour examiner des documents, dépanner du code, analyser des feuilles de calcul et résumer des informations internes. Dans de nombreux cas, les utilisateurs supposent que l’information reste au sein de la plateforme qu’ils utilisent activement.
Cependant, le rapport suggère que les écosystèmes d’IA peuvent être beaucoup plus complexes. Lorsque des fournisseurs supplémentaires acheminent des requêtes via leurs systèmes, les organisations peuvent perdre la visibilité sur l’endroit où les informations sont traitées, stockées ou réutilisées.
Pourquoi c’est important pour les entreprises
La préoccupation va au-delà de la concurrence en matière d’IA.
Les organisations modernes gèrent régulièrement des informations confidentielles, notamment des dossiers de clients, des données financières, de la documentation interne, des plans stratégiques et de la propriété intellectuelle. À mesure que les outils d’IA s’intègrent dans les flux de travail quotidiens, il devient de plus en plus important de comprendre comment ces outils traitent et protègent les données.
Même si une organisation dispose de solides contrôles de cybersécurité, des risques peuvent apparaître lorsque des informations sont soumises volontairement à des services tiers sans une compréhension claire de la manière dont ces données sont traitées. C’est pourquoi la gouvernance de l’IA devient un élément essentiel des discussions sur la cybersécurité et la gestion des risques dans le monde entier.
Les conclusions mises en avant dans le rapport d’Anthropic rappellent que les entreprises devraient évaluer les fournisseurs d’IA avec le même niveau de minutie appliqué aux plateformes cloud, aux fournisseurs de logiciels et à d’autres partenaires technologiques.
Questions que chaque organisation devrait se poser
Alors que l’adoption de l’IA continue de croître, les organisations devraient examiner :
-
- Où nos données sont-elles traitées ?
- Les informations soumises peuvent-elles être conservées ou réutilisées ?
- Des tiers sont-ils impliqués dans la génération des réponses ?
- Quelle visibilité avons-nous sur la chaîne d’approvisionnement de l’IA ?
- Quelles mesures de protection sécurisent les informations commerciales sensibles ?
- Les employés comprennent-ils quelles informations doivent et ne doivent pas être partagées avec les outils d’IA ?
Ces questions deviennent de plus en plus importantes à mesure que les organisations équilibrent les gains de productivité avec les exigences de sécurité et de conformité.
Conclusions
Que chaque allégation présentée dans le rapport d’Anthropic soit finalement validée ou contestée, le rapport met en lumière un problème plus large qui s’étend bien au-delà d’un seul fournisseur d’IA ou d’une seule région géographique.
Alors que les entreprises dépendent de plus en plus d’outils alimentés par l’IA, la transparence concernant le traitement des données, l’accès des tiers et les interactions des modèles deviendra essentielle. Les organisations ont besoin de confiance dans la plateforme d’IA qu’elles choisissent. Elles ont également besoin de confiance dans les fournisseurs et les systèmes opérant en arrière-plan.
Comprendre où voyagent les données, qui peut y accéder et comment elles peuvent être utilisées devient une exigence fondamentale pour une adoption responsable de l’IA.
Chez ITM Management, nous aidons les organisations à renforcer leur posture de cybersécurité grâce à une surveillance proactive, des évaluations des risques, des formations de sensibilisation à la sécurité et une planification de la continuité des activités, aidant les entreprises à naviguer parmi les risques technologiques émergents tout en protégeant les données et les opérations critiques.